【Googlebook】Google、9月15日にハードウェアの公開発表はなしと説明
タケイ
GCジャーナル
Googlebookに標準搭載されている「Googlebook Linux Terminal Preview」の構造と、将来のロードマップが開発者向けに公表されました。
Debianベースの仮想マシン上で動作し、AntigravityなどのAIエージェントがコマンドを実行する隔離環境として機能します。
安全性を重視した多層防御(defense-in-depth)が設計の核です。
エージェントにsudo権限を付与しても、ホストOSや未マウントの個人ファイルへの影響を抑える構造です。共有フォルダは利用者が明示的に許可した場所だけがマウントされ、ワンクリックで仮想環境を初期化できます。初期化を行ってもホスト側のファイルは保持されます。
環境内のファイルはGooglebookの標準Filesアプリから参照でき、スマートフォンから同期した写真もそのまま扱えます。
プレビュー時点では迅速なプロトタイピング、Web開発、スクリプト、CLI経由のエージェント作業向けに最適化され、localhostの自動ポートフォワーディングやNode.js/Python/Ruby/Go/Rustなどのランタイム、メモリ割り当て調整に対応しています。
今後の計画として、次の機能拡張が開発中と明記されています。
開発陣はこれらの項目に取り組んでいますが、提供時期の具体的な日程は公表されていません。ローカル環境での作業効率がどこまで向上するか、今後の進展に注目したいところです。
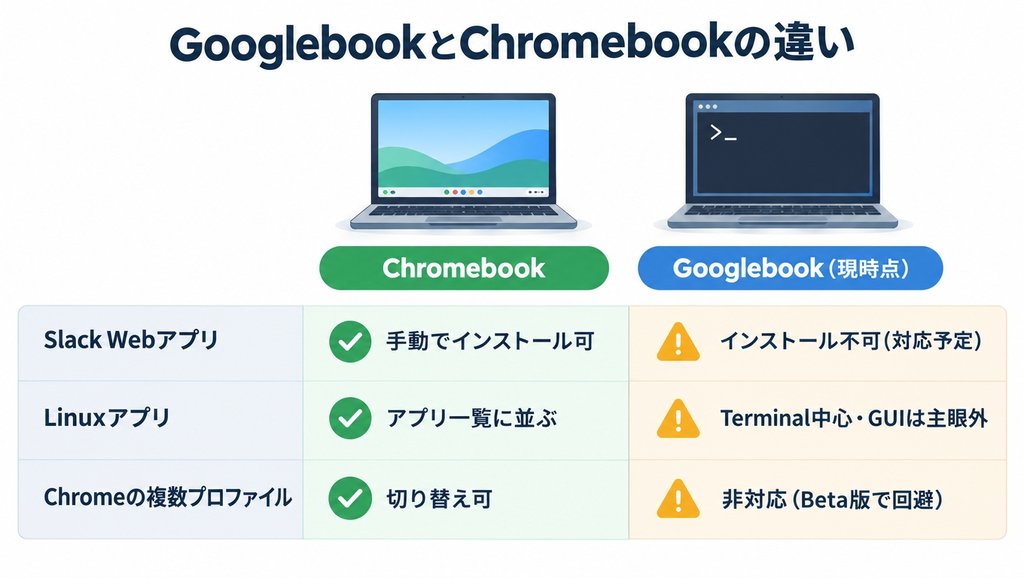
特にアプリランチャーから直接起動できるLinuxGUIアプリの投稿はものすごく大事です。この辺ができれば、Linux版が提供されているデスクトップアプリがたくさん使えることになります。